
Recibir un correo sospechoso no significa necesariamente que hayas sido víctima de una estafa. El verdadero problema suele aparecer cuando haces clic en un enlace, descargas un archivo o introduces tus datos en una página falsa.
Por eso, aprender a analizar un correo antes de interactuar con él es una de las mejores formas de prevenir problemas de seguridad.
Los mensajes fraudulentos suelen intentar provocar una reacción rápida: una cuenta que supuestamente va a bloquearse, un pago pendiente, un paquete que no puede entregarse, una factura inesperada o una alerta de seguridad. El objetivo es que actúes antes de comprobar si el mensaje es auténtico.
En esta guía encontrarás un método sencillo y profesional para analizar un correo sospechoso sin caer en sus trampas.
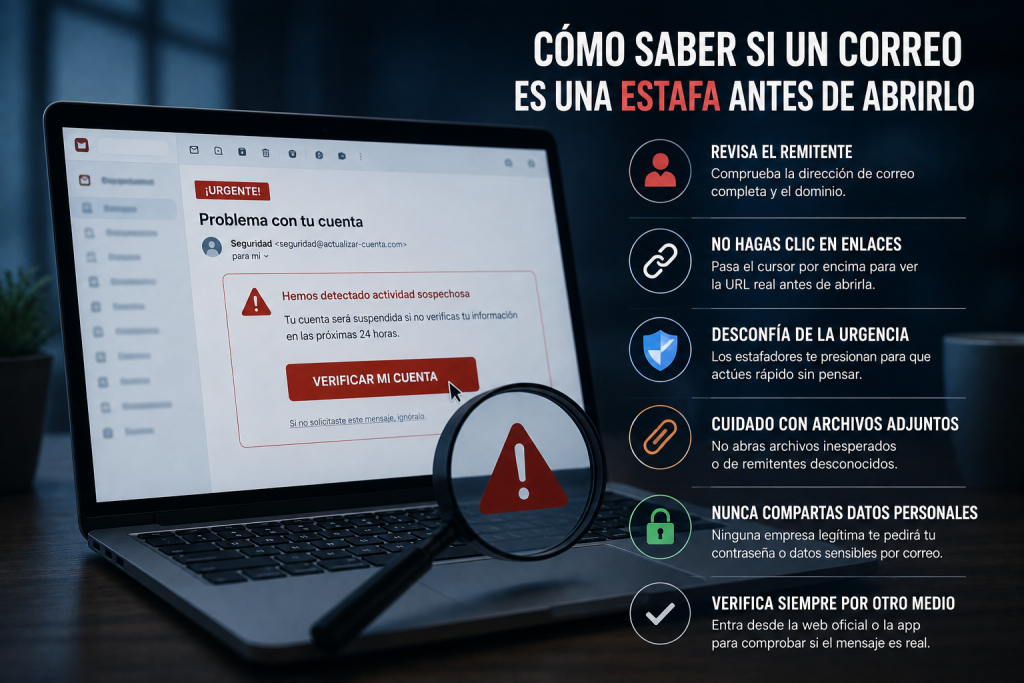
1. No empieces por el contenido: empieza por el remitente
Uno de los primeros elementos que debes comprobar es quién ha enviado realmente el correo.
No te fijes únicamente en el nombre que aparece en la bandeja de entrada.
Por ejemplo, puedes recibir un mensaje que muestre:
“Soporte de seguridad”
pero la dirección real podría ser algo completamente diferente.
Pulsa sobre el nombre del remitente o consulta los detalles del mensaje para comprobar la dirección completa.
Presta atención a:
- Dominio del remitente.
- Letras añadidas o modificadas.
- Nombres extraños.
- Direcciones excesivamente largas.
- Dominios que no coinciden con la empresa supuestamente responsable.
- Direcciones gratuitas cuando esperabas una comunicación empresarial.
El nombre visible puede intentar imitar a una empresa conocida. La dirección completa proporciona mucha más información.
2. Comprueba el dominio con detenimiento
El dominio es la parte que aparece después de la arroba.
Por ejemplo:
usuario@empresa.com
El dominio sería:
empresa.com
Los estafadores pueden registrar dominios diseñados para parecerse a los legítimos.
Pueden utilizar:
- Palabras adicionales.
- Guiones.
- Letras cambiadas.
- Subdominios engañosos.
- Extensiones diferentes.
- Nombres parecidos visualmente.
Un correo que dice proceder de una empresa conocida no debería considerarse legítimo únicamente porque el nombre del remitente coincida.
3. Desconfía de los mensajes que crean urgencia
La urgencia es uno de los recursos más utilizados en el phishing.
Un mensaje puede decir:
- “Tu cuenta será bloqueada hoy”.
- “Último aviso”.
- “Debes verificar tus datos inmediatamente”.
- “Tienes un pago pendiente”.
- “Tu paquete no puede entregarse”.
- “Detectamos una actividad sospechosa”.
- “Tu suscripción está a punto de cancelarse”.
El objetivo es que tengas miedo de perder algo y actúes sin pensar.
Antes de hacer clic, detente y pregúntate:
¿Por qué esta empresa necesita que haga esto inmediatamente desde un enlace recibido por correo?
Si tienes dudas, entra directamente en la aplicación o página oficial del servicio.
4. Analiza qué te está pidiendo el correo
Un correo legítimo puede solicitarte determinadas acciones, pero debes prestar especial atención cuando el mensaje pide información sensible.
Desconfía especialmente si solicita:
- Contraseña.
- Código de verificación.
- Datos de tarjeta.
- Datos bancarios.
- Documento de identidad.
- Información personal.
- Códigos de recuperación.
- Acceso a tu cuenta.
Una regla muy útil es:
Si un correo inesperado te pide información confidencial, no la introduzcas desde el enlace del mensaje.
Accede directamente al servicio desde su aplicación oficial y comprueba si realmente existe alguna solicitud.
5. Comprueba los enlaces sin abrirlos
Este es uno de los pasos más importantes.
No necesitas hacer clic para analizar un enlace.
En un ordenador, puedes colocar el cursor encima del enlace y observar la dirección que aparece en la parte inferior del navegador.
En algunos dispositivos también puedes mantener pulsado el enlace para obtener información sin abrirlo.
Comprueba:
- El dominio.
- La dirección completa.
- Si contiene palabras extrañas.
- Si utiliza una dirección acortada.
- Si el dominio coincide realmente con la empresa.
Por ejemplo, un botón que dice:
“Acceder a mi cuenta”
podría dirigir a una página que no tiene ninguna relación con la empresa mencionada en el correo.
6. No confundas HTTPS con una página legítima
Un error muy común consiste en pensar que una página es segura simplemente porque comienza por https.
HTTPS cifra la conexión entre el navegador y el sitio web, pero no demuestra que el sitio pertenezca a una empresa legítima.
Una página fraudulenta también puede utilizar HTTPS.
Por eso, lo importante no es solamente comprobar si aparece el candado, sino qué dominio estás visitando realmente.
7. Observa el tono y la redacción
Los errores ortográficos ya no son una prueba definitiva de que un correo sea falso, pero pueden aportar información.
Presta atención a:
- Frases poco naturales.
- Traducciones extrañas.
- Errores gramaticales.
- Mensajes demasiado genéricos.
- Tono excesivamente amenazante.
- Solicitudes que no encajan con el servicio.
- Formas de dirigirse a ti que nunca utiliza la empresa.
Sin embargo, un correo perfectamente redactado también puede ser fraudulento.
Por eso, la calidad de la redacción nunca debe ser el único criterio.
8. Comprueba si realmente esperabas ese correo
Hazte una pregunta sencilla:
¿Estaba esperando este mensaje?
Por ejemplo:
Si recibes una factura de una empresa con la que nunca has contratado nada, es razonable sospechar.
Si recibes una notificación de una compra que no recuerdas realizar, no utilices el enlace del correo para investigarla.
Entra directamente en la aplicación o página oficial de la empresa y comprueba tu historial.
Lo mismo ocurre con:
- Paquetes.
- Reservas.
- Suscripciones.
- Facturas.
- Compras.
- Cambios de contraseña.
- Alertas de seguridad.
9. Cuidado con los archivos adjuntos
Un correo sospechoso puede incluir un archivo diseñado para llamar tu atención.
Por ejemplo:
“Factura.pdf”
“Documento importante.docx”
“Pedido.exe”
“Comprobante.zip”
El nombre del archivo no demuestra que sea seguro.
Si no esperabas el documento, no lo abras simplemente para comprobar qué contiene.
Ten especial cuidado con archivos ejecutables o comprimidos y con documentos que soliciten habilitar contenido o realizar acciones inesperadas.
10. Las facturas falsas son especialmente frecuentes
Uno de los métodos más utilizados consiste en enviar una supuesta factura.
El correo puede afirmar que:
- Se ha realizado una compra.
- Existe un pago pendiente.
- Hay una renovación automática.
- Debes descargar una factura.
- Se ha producido un cargo importante.
El objetivo es provocar preocupación.
Si recibes una factura inesperada, no abras el archivo ni utilices el enlace del correo.
Comprueba la operación desde la aplicación oficial de la empresa o desde tu banco, según corresponda.
11. Cuidado con los supuestos avisos de seguridad
Los correos relacionados con cuentas son especialmente efectivos porque generan preocupación.
Un mensaje puede decir:
“Alguien ha intentado acceder a tu cuenta.”
y ofrecer un botón:
“Proteger mi cuenta”.
El problema es que el botón puede llevar precisamente a una página diseñada para robar tus credenciales.
Si recibes una alerta de seguridad, accede directamente al servicio escribiendo su dirección conocida o utilizando su aplicación.
Después revisa la actividad de seguridad desde allí.
12. No te fíes únicamente del logotipo
Un correo fraudulento puede incluir:
- Logotipo oficial.
- Colores corporativos.
- Firmas.
- Imágenes.
- Iconos.
- Diseño profesional.
Todo esto puede copiarse fácilmente.
Por eso, una apariencia profesional no demuestra que el correo sea auténtico.
Antes de confiar en el mensaje, comprueba el remitente, el dominio, los enlaces, la solicitud y el contexto.
13. Comprueba si el mensaje intenta llevarte fuera del servicio
Imagina que recibes un correo aparentemente enviado por una plataforma conocida.
El mensaje te pide:
“Verifica tu cuenta aquí”.
Pero el enlace dirige a un dominio completamente diferente.
Esta es una señal importante.
Como norma general, cuando una empresa te pide realizar una acción relacionada con tu cuenta, es más seguro acceder directamente a su aplicación o sitio web que utilizar un enlace inesperado recibido por correo.
14. ¿Es seguro abrir un correo sospechoso?
Abrir un correo y leerlo no es lo mismo que hacer clic en un enlace o ejecutar un archivo adjunto.
En la mayoría de los servicios modernos, el simple hecho de visualizar un mensaje no significa automáticamente que tu dispositivo haya sido infectado.
Sin embargo, algunos correos pueden incorporar elementos externos, como imágenes o recursos utilizados para realizar seguimiento de la apertura.
Por eso, si un mensaje es claramente sospechoso, lo mejor es no interactuar con él más de lo necesario.
No pulses enlaces, no descargues archivos y no respondas.
15. Qué hacer si tienes dudas sobre un correo
No necesitas averiguar tú solo si el mensaje es auténtico.
Si supuestamente procede de un banco, tienda, compañía de transporte o servicio online, entra directamente en la página o aplicación oficial.
Comprueba desde allí:
- Notificaciones.
- Pedidos.
- Facturas.
- Mensajes.
- Alertas.
- Actividad reciente.
Si el supuesto problema no aparece dentro de tu cuenta oficial, es una señal adicional para desconfiar del correo.
16. Qué hacer con un correo claramente sospechoso
Si después de analizarlo consideras que es phishing o una estafa:
- No hagas clic en sus enlaces.
- No abras los archivos adjuntos.
- No respondas.
- No proporciones información.
- Utiliza la opción de reportar phishing o correo no deseado.
- Después, elimínalo.
Si el mensaje imita a una empresa concreta, puedes utilizar los mecanismos oficiales de denuncia o soporte de esa empresa.
17. ¿Qué pasa si ya hice clic?
Si ya has pulsado un enlace, no significa automáticamente que hayas sido víctima de un ataque.
La gravedad depende de lo que ocurrió después.
Si solo abriste la página
Cierra la pestaña y no vuelvas a interactuar con ella.
Comprueba si se descargó algún archivo y mantén actualizado el dispositivo.
Si introdujiste una contraseña
Cambia inmediatamente esa contraseña desde la página o aplicación oficial.
Si la utilizabas en otros servicios, cambia también esas contraseñas.
Si introdujiste un código de acceso
Actúa con especial rapidez.
Cambia la contraseña, revisa las sesiones activas y comprueba los dispositivos conectados.
Si introdujiste datos bancarios
Contacta con tu entidad financiera utilizando sus canales oficiales y revisa los movimientos de la cuenta o tarjeta.
18. Una técnica sencilla: las cinco preguntas
Antes de interactuar con un correo inesperado, puedes hacerte estas cinco preguntas:
1. ¿Quién lo ha enviado realmente?
Comprueba la dirección completa.
2. ¿Estaba esperando este mensaje?
Si no, aumenta la precaución.
3. ¿Qué quiere que haga?
Desconfía de solicitudes inesperadas.
4. ¿Dónde me lleva el enlace?
Comprueba el dominio antes de abrirlo.
5. ¿Qué ocurre si no hago nada?
Si el correo utiliza amenazas y urgencia para obligarte a actuar, detente.
Esta pequeña rutina puede evitar muchos errores.
19. Errores que debes evitar
Cuando recibas un correo sospechoso, evita especialmente estas acciones:
No respondas para preguntar si es real.
No pulses “Cancelar” o “Verificar” simplemente porque el mensaje lo indique.
No abras archivos inesperados.
No introduzcas contraseñas desde enlaces recibidos por correo.
No compartas códigos de seguridad.
No llames a números incluidos en mensajes sospechosos.
No descargues programas recomendados por el correo.
No te dejes presionar por mensajes que exijan actuar inmediatamente.
20. Crea tu propio filtro mental
Con el tiempo puedes acostumbrarte a identificar patrones.
Un correo merece una revisión especial cuando combina varios elementos como:
Urgencia + solicitud de información + enlace externo + remitente extraño.
Por ejemplo:
“Detectamos un problema con tu cuenta. Tienes 24 horas para verificar tus datos. Pulsa aquí para evitar el bloqueo.”
La combinación de presión, miedo, solicitud de información y enlace es mucho más importante que cualquier elemento individual.
21. Una lista rápida antes de abrir o interactuar
Guarda esta lista como referencia:
- Reconozco al remitente.
- La dirección de correo parece legítima.
- El dominio coincide con la empresa.
- Esperaba recibir este mensaje.
- La solicitud tiene sentido.
- El enlace apunta al sitio correcto.
- No me están presionando para actuar.
- No solicitan información confidencial de forma inesperada.
- No hay archivos adjuntos que no esperaba.
- Puedo comprobar la información directamente desde la aplicación oficial.
Si varias respuestas son negativas, no interactúes con el correo hasta verificarlo por otra vía.
Conclusión
Aprender a detectar un correo electrónico fraudulento antes de interactuar con él puede evitar muchos problemas.
No existe una única señal que permita identificar todas las estafas. Un correo puede tener un diseño impecable y aun así ser fraudulento. Por eso, la mejor estrategia es analizar el remitente, el dominio, los enlaces, el contenido, la solicitud y el contexto.
Y si tienes dudas, utiliza una regla sencilla:
No accedas a una cuenta desde el enlace de un correo inesperado. Entra directamente desde la aplicación o desde la página oficial y comprueba allí si realmente existe algún problema.
La prevención suele llevar menos tiempo que recuperar una cuenta comprometida.