
Pulsar un enlace sospechoso puede generar mucha preocupación, pero hacer clic no significa automáticamente que tu dispositivo o tus cuentas hayan sido comprometidos. El riesgo depende de lo que haya ocurrido después: si introdujiste una contraseña, descargaste un archivo, instalaste una aplicación, concediste permisos o simplemente abriste una página.
Lo importante es actuar con orden y no seguir interactuando con el enlace.
Las recomendaciones oficiales de seguridad coinciden en varios puntos: detener la interacción con el sitio, actualizar las herramientas de seguridad, analizar el dispositivo y cambiar las credenciales si existe la posibilidad de que hayan sido expuestas. (Consumer Advice)
1. No vuelvas a abrir el enlace
Lo primero es sencillo: no vuelvas a pulsarlo.
Si la página continúa abierta, ciérrala. No introduzcas datos para comprobar si el sitio es legítimo y tampoco sigas los pasos que aparezcan en pantalla.
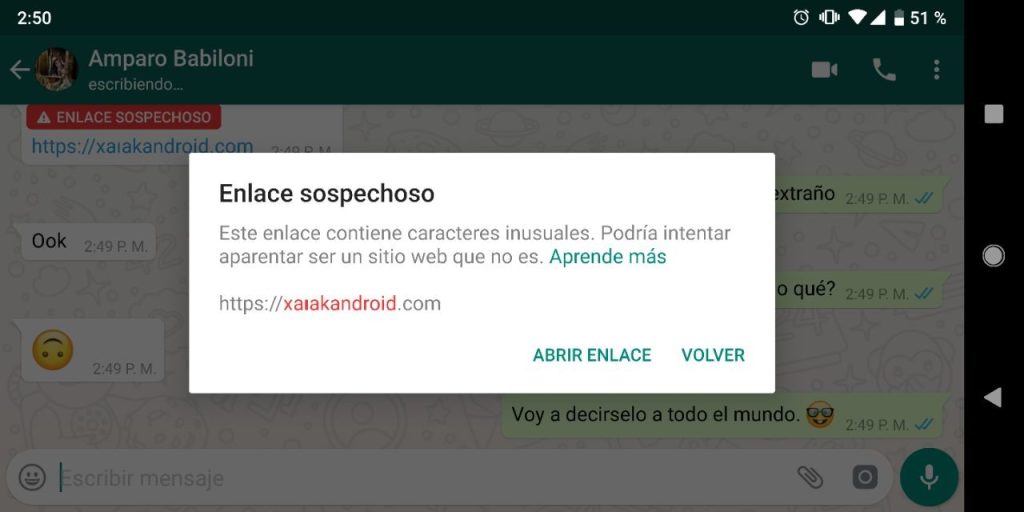
Un enlace sospechoso puede llevar a una página diseñada para robar credenciales, solicitar información personal o intentar descargar software malicioso. (Consumer Advice)
Tampoco respondas al mensaje desde el que recibiste el enlace.
2. Determina qué ocurrió después de pulsar
Este es uno de los puntos más importantes.
No es lo mismo:
Caso A: pulsaste el enlace y cerraste inmediatamente la página.
Caso B: pulsaste y la página te pidió iniciar sesión.
Caso C: introdujiste tu correo y contraseña.
Caso D: introdujiste datos bancarios o información personal.
Caso E: descargaste un archivo.
Caso F: instalaste un programa o aplicación.
Cuanto más hayas avanzado dentro del proceso, mayor debe ser el nivel de respuesta.
3. Si introdujiste tu contraseña, cámbiala inmediatamente
Si escribiste tu contraseña en una página que ahora consideras sospechosa, actúa como si esa contraseña pudiera haber quedado expuesta.
Accede al servicio escribiendo manualmente su dirección oficial o utilizando su aplicación habitual. No vuelvas al sitio desde el enlace sospechoso.
Después:
- Cambia la contraseña.
- Utiliza una contraseña nueva y exclusiva.
- Cierra las sesiones abiertas que no reconozcas.
- Revisa los dispositivos conectados.
- Activa la autenticación en dos pasos.
Si utilizabas esa misma contraseña en otros servicios, cámbiala también allí. Reutilizar contraseñas aumenta el impacto de una posible filtración. Las recomendaciones de seguridad aconsejan utilizar contraseñas largas y únicas para cada cuenta. (CISA)
4. Si introdujiste datos bancarios, actúa con prioridad
Si escribiste información de una tarjeta, cuenta bancaria u otro dato financiero en la página sospechosa, no esperes a comprobar si ocurre algo.
Contacta con tu banco utilizando la aplicación oficial, su página web conocida o un número de teléfono que ya tengas verificado.
No utilices un teléfono incluido en el mensaje sospechoso.
Comprueba también los movimientos recientes de la cuenta y de las tarjetas.
Si aparece una operación que no reconoces, comunícalo inmediatamente a la entidad correspondiente. (Consumer Advice)
5. Si descargaste un archivo, no lo abras
Si después de pulsar el enlace se descargó un archivo que no esperabas, no lo abras.
Esto es especialmente importante si tiene extensiones como:
.exe.msi.bat.cmd.scr.js
También debes desconfiar de documentos que soliciten habilitar contenido, macros o permisos inesperados.
Si ya abriste el archivo, aumenta el nivel de precaución y realiza un análisis de seguridad del dispositivo.
La FTC recomienda actualizar el software de seguridad y realizar un análisis cuando existe la posibilidad de que un enlace o archivo haya instalado software malicioso. (Consumer Advice)
6. Actualiza el sistema y las herramientas de seguridad
Comprueba que el sistema operativo y el software de seguridad estén actualizados.
En Windows, por ejemplo, puedes utilizar la seguridad integrada del sistema para realizar un análisis.
En teléfonos y tablets, instala las actualizaciones pendientes del sistema operativo y de las aplicaciones.
Las actualizaciones son importantes porque pueden corregir vulnerabilidades de seguridad conocidas.
No descargues un supuesto antivirus desde la página sospechosa que acabas de visitar. Si necesitas una herramienta de seguridad, utiliza únicamente fuentes oficiales y conocidas.
7. Realiza un análisis completo del dispositivo
Si el enlace descargó algo, abrió ventanas extrañas o produjo un comportamiento anormal, realiza un análisis de seguridad.
Busca señales como:
- Aplicaciones nuevas que no instalaste.
- Extensiones desconocidas en el navegador.
- Barras de herramientas inesperadas.
- Ventanas emergentes constantes.
- Cambios en el buscador.
- Páginas que se abren solas.
- Mensajes enviados sin tu autorización.
- Lentitud repentina sin explicación.
- Programas desconocidos ejecutándose.
Estos síntomas no demuestran necesariamente que exista malware, pero justifican una revisión. (Consumer Advice)
8. Revisa tus cuentas importantes
Si introdujiste credenciales o sospechas que pudieron quedar expuestas, revisa las cuentas más importantes.
Empieza por:
- Correo electrónico principal.
- Cuenta utilizada para recuperar otras cuentas.
- Servicios financieros.
- Redes sociales.
- Almacenamiento en la nube.
- Tiendas online.
- Cualquier servicio donde reutilizaras la contraseña.
Comprueba los inicios de sesión recientes y los dispositivos autorizados.
Busca también cambios que no hayas realizado.
Por ejemplo:
- Nuevo correo de recuperación.
- Nuevo número de teléfono.
- Contraseña modificada.
- Dispositivo desconocido.
- Método de autenticación añadido.
- Mensajes enviados.
- Aplicaciones conectadas.
9. Activa la autenticación en dos pasos
Si todavía no la tienes activada, este es un buen momento para hacerlo.
La autenticación multifactor añade una capa adicional de protección porque el atacante necesitaría superar algo más que la contraseña para acceder a la cuenta. (Consumer Advice)
Siempre que sea posible, utiliza los métodos de autenticación disponibles que sean adecuados para tu cuenta y guarda los códigos de recuperación en un lugar seguro.
10. Comprueba el navegador
Después de visitar una página sospechosa, revisa el navegador.
Comprueba especialmente:
- Extensiones instaladas.
- Página de inicio.
- Motor de búsqueda predeterminado.
- Permisos de sitios web.
- Notificaciones permitidas.
- Descargas recientes.
Si aparece una extensión que no reconoces, investiga antes de mantenerla instalada.
También puedes borrar los datos del sitio sospechoso y cerrar las sesiones abiertas en el navegador.
11. Cuidado con las falsas soluciones
Este es un error muy habitual.
Después de visitar una página maliciosa pueden aparecer mensajes como:
“Tu ordenador está infectado.”
“Se han detectado amenazas.”
“Llama inmediatamente al soporte técnico.”
“Descarga esta herramienta para solucionar el problema.”
No sigas estas instrucciones automáticamente.
Los estafadores pueden utilizar ventanas emergentes y mensajes alarmistas para convencerte de que descargues programas o llames a números controlados por ellos. La FTC recomienda no llamar a números incluidos en este tipo de avisos y utilizar únicamente canales oficiales de la empresa correspondiente. (Consumer Advice)
12. Si la página imitaba a un banco, tienda o empresa conocida
No vuelvas a entrar desde el enlace original.
Si necesitas comprobar tu cuenta, abre directamente la aplicación oficial o escribe manualmente la dirección que utilizas normalmente.
Por ejemplo, si recibes un supuesto aviso de tu banco, no utilices el botón del mensaje para “verificar la cuenta”.
Accede directamente a la aplicación bancaria y comprueba si realmente existe alguna incidencia.
Esta estrategia permite evitar que un enlace fraudulento controle el camino que utilizas para acceder a tus servicios. (Consumer Advice)
13. Si diste información personal
Si introdujiste datos personales, el nivel de riesgo depende de qué información hayas proporcionado.
No todos los datos tienen las mismas consecuencias.
Presta especial atención si proporcionaste:
- Documento de identidad.
- Datos bancarios.
- Número de tarjeta.
- Contraseñas.
- Códigos de verificación.
- Información utilizada para recuperar cuentas.
En estos casos, contacta con la entidad correspondiente utilizando canales oficiales y sigue sus instrucciones.
14. Si el enlace llegó por WhatsApp, SMS o correo electrónico
Conserva el mensaje durante un tiempo si puede servir como evidencia.
Puedes guardar:
- Captura de pantalla.
- Remitente.
- Fecha y hora.
- Dirección del enlace.
- Mensaje original.
Después, utiliza las herramientas de denuncia de la propia plataforma.
Las recomendaciones de CISA incluyen reportar los mensajes sospechosos y posteriormente eliminarlos. (CISA)
15. ¿Y si solo hice clic y no hice nada más?
Si simplemente pulsaste el enlace, viste una página y la cerraste sin introducir datos, descargar archivos ni instalar nada, no significa automáticamente que tu cuenta haya sido robada.
Aun así, es recomendable:
- Cerrar la página.
- No volver a abrir el enlace.
- Actualizar el sistema.
- Comprobar las descargas.
- Realizar un análisis si el comportamiento del dispositivo ha cambiado.
- Vigilar las cuentas importantes.
- Estar atento a nuevas alertas de seguridad.
La situación es diferente si posteriormente introdujiste credenciales o descargaste software.
16. Qué NO debes hacer
Después de pulsar un enlace sospechoso, evita estos errores:
No introduzcas más información para comprobar qué ocurre.
No descargues programas recomendados por la página.
No llames a números de teléfono mostrados en ventanas emergentes.
No reutilices la contraseña que hayas introducido.
No ignores una operación bancaria desconocida.
No proporciones códigos de verificación a ninguna persona que te contacte.
No sigas instrucciones de urgencia simplemente porque la página diga que tu cuenta será bloqueada.
La presión y la urgencia son recursos habituales utilizados en campañas de phishing. (CISA)
17. La respuesta rápida importa, pero el orden también
Si acabas de pulsar un enlace sospechoso, puedes utilizar esta secuencia como guía:
1. Cierra la página.
2. No vuelvas a interactuar con el enlace.
3. Comprueba si descargaste algo.
4. Si introdujiste una contraseña, cámbiala desde el sitio oficial.
5. Si reutilizabas esa contraseña, cámbiala también en otros servicios.
6. Si introdujiste datos bancarios, contacta con tu banco inmediatamente.
7. Actualiza el dispositivo y el software de seguridad.
8. Ejecuta un análisis si existe riesgo de malware.
9. Activa la autenticación en dos pasos.
10. Revisa la actividad de tus cuentas.
Conclusión
Pulsar un enlace sospechoso no significa necesariamente que hayas sido víctima de un ataque, pero sí es una señal para actuar con precaución.
La gravedad depende principalmente de lo que ocurrió después del clic. Si solo abriste la página y la cerraste, el riesgo puede ser considerablemente menor que si introdujiste una contraseña, proporcionaste datos bancarios o instalaste un archivo.
Lo más importante es no continuar interactuando con el sitio, proteger inmediatamente cualquier cuenta cuyas credenciales puedan haberse expuesto y analizar el dispositivo si existe posibilidad de que se haya descargado software malicioso.
Y recuerda una regla sencilla: si un mensaje inesperado te presiona para actuar inmediatamente, detente y accede al servicio directamente desde su aplicación o página oficial. (Consumer Advice)