
Una contraseña segura es importante, pero por sí sola no debería ser la única barrera que proteja una cuenta importante.
Aunque utilices una contraseña larga y diferente para cada servicio, puede terminar expuesta por una filtración, un engaño de phishing, un dispositivo comprometido o un error humano. Si alguien consigue esa contraseña y no existe ninguna protección adicional, podría intentar acceder directamente a la cuenta.
Aquí es donde entra en juego la autenticación en dos pasos, también conocida como 2FA o autenticación multifactor.
Esta segunda capa añade una comprobación adicional al iniciar sesión. De esta forma, conocer la contraseña no siempre es suficiente para conseguir acceso.
Lo más importante es entender cómo funciona, qué métodos existen y cómo configurarla correctamente para no crear una falsa sensación de seguridad.
¿Qué es exactamente la segunda capa de seguridad?
Cuando introduces una contraseña para iniciar sesión, estás demostrando que conoces un secreto.
La autenticación en dos pasos añade otra comprobación.
Por ejemplo:
Primer factor: tu contraseña.
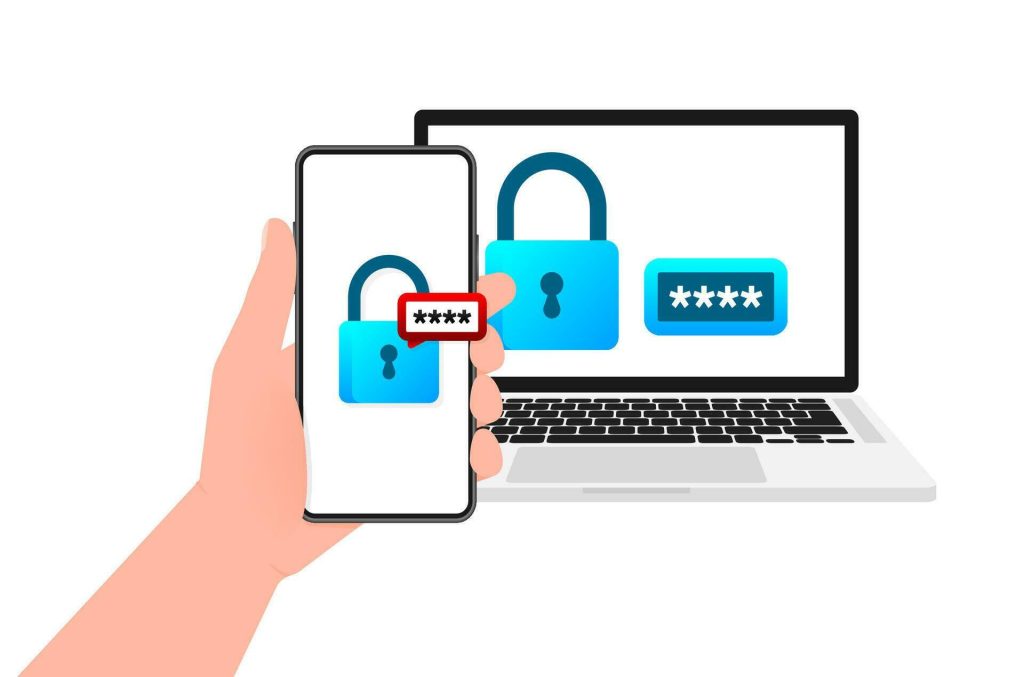
Segundo factor: un código generado por una aplicación, una llave de seguridad, una passkey u otro método de autenticación.
La idea es que ambos elementos sean independientes.
Si alguien consigue tu contraseña, todavía tendrá que superar la segunda comprobación.
Por eso, activar esta función puede marcar una diferencia importante en la seguridad de una cuenta.
¿Por qué una contraseña no es suficiente?
Las contraseñas pueden acabar expuestas por diferentes motivos.
Por ejemplo:
- Una filtración de datos.
- Una contraseña reutilizada.
- Una página falsa.
- Un programa malicioso.
- Un dispositivo compartido.
- Un ataque dirigido.
- Una contraseña demasiado sencilla.
- Una persona que consigue averiguarla.
Incluso cuando haces las cosas correctamente, no puedes controlar completamente cómo protege sus sistemas cada servicio que utilizas.
La segunda capa introduce una barrera adicional.
2FA, autenticación en dos pasos y MFA: ¿son lo mismo?
Los términos pueden resultar confusos.
2FA significa utilizar dos factores de autenticación.
MFA significa autenticación multifactor y puede utilizar dos o más factores.
En la práctica, muchos servicios utilizan estos términos de manera parecida en sus configuraciones.
Lo importante no es tanto el nombre como qué método de seguridad ofrece el servicio y cómo lo estás utilizando.
Los diferentes tipos de segundo factor
No todos los métodos proporcionan exactamente el mismo nivel de protección.
Entre los más habituales encontramos:
- Aplicaciones de autenticación.
- Passkeys.
- Llaves de seguridad físicas.
- Notificaciones de aprobación.
- Códigos enviados por SMS.
- Códigos de recuperación.
Cada uno tiene ventajas y limitaciones.
Aplicaciones de autenticación
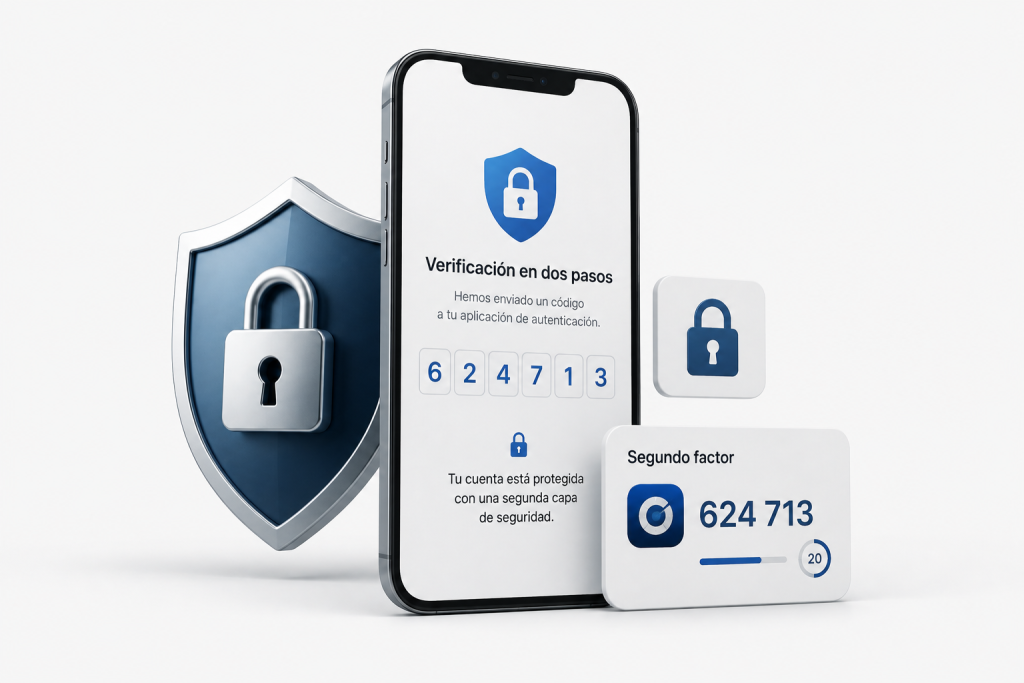
Las aplicaciones de autenticación generan códigos temporales que cambian periódicamente.
Para configurar este método, normalmente debes vincular la aplicación con tu cuenta mediante un código QR o una clave de configuración.
Después, cuando inicias sesión, introduces:
Contraseña + código temporal.
Una ventaja importante es que el código no depende directamente de que recibas un SMS en ese momento.
Además, puedes utilizar la aplicación incluso cuando no tienes cobertura móvil, dependiendo del sistema utilizado.
¿Es mejor una aplicación de autenticación que un SMS?
En general, cuando tienes la posibilidad de elegir, una aplicación de autenticación puede ser preferible al SMS para proteger cuentas importantes.
Los mensajes de texto son prácticos, pero dependen de la infraestructura móvil y existen amenazas específicas relacionadas con el número de teléfono.
Por eso, si un servicio ofrece una aplicación de autenticación, una passkey o una llave de seguridad, merece la pena considerar esas opciones antes que depender exclusivamente de SMS.
Esto no significa que el SMS sea inútil.
Tener 2FA mediante SMS suele ser mejor que utilizar únicamente una contraseña.
Passkeys: una alternativa moderna
Las passkeys son un método de autenticación diseñado para reducir la dependencia de las contraseñas.
En lugar de escribir una contraseña tradicional, puedes utilizar mecanismos como:
- Huella dactilar.
- Reconocimiento facial.
- PIN del dispositivo.
- Método de desbloqueo compatible.
La información biométrica utilizada para desbloquear el dispositivo no tiene por qué enviarse al servicio. El sistema utiliza mecanismos criptográficos para demostrar que tienes la credencial correspondiente.
Una de sus principales ventajas es que están diseñadas para ofrecer una mayor resistencia frente a determinados ataques de phishing.
Si un servicio importante ofrece passkeys, puede ser una excelente opción de seguridad.
Llaves de seguridad físicas
Una llave de seguridad es un dispositivo físico que utilizas para autenticarte.
Puede conectarse mediante USB o utilizar otros mecanismos inalámbricos compatibles.
Para acceder a una cuenta, además de la contraseña, puedes necesitar la llave física.
Este sistema ofrece una protección especialmente interesante para cuentas de alto valor o para personas que necesitan un nivel de seguridad elevado.
También tiene una consideración importante:
No dependas de una única llave.
Si utilizas este sistema, conviene disponer de un método de recuperación o de una segunda llave compatible guardada en un lugar seguro.
Notificaciones de inicio de sesión
Algunos servicios permiten aprobar un inicio de sesión desde otro dispositivo.
Por ejemplo, intentas entrar desde un ordenador y recibes una notificación en tu teléfono.
Puedes comprobar la información y aprobar o rechazar el acceso.
Es cómodo, pero hay que prestar atención a las solicitudes inesperadas.
Si recibes una notificación de inicio de sesión que no has iniciado tú:
No la apruebes.
Puede ser un intento de acceso utilizando una contraseña que alguien ya conoce.
Cuidado con la fatiga de autenticación
Existe una técnica en la que un atacante intenta iniciar sesión repetidamente para generar muchas notificaciones en el teléfono de la víctima.
El objetivo es que la persona termine pulsando “Aceptar” simplemente para dejar de recibir avisos.
Si aparecen varias solicitudes de acceso que no has iniciado, no las apruebes.
En lugar de eso:
- Rechaza las solicitudes.
- Cambia la contraseña si existe sospecha.
- Revisa las sesiones activas.
- Comprueba los dispositivos conectados.
- Investiga la actividad de seguridad.
Los códigos de recuperación son fundamentales
Cuando activas la autenticación en dos pasos, muchos servicios proporcionan códigos de recuperación.
Estos códigos pueden utilizarse si pierdes el teléfono, no puedes acceder a tu aplicación de autenticación o tienes algún otro problema con el segundo factor.
No los guardes en una captura de pantalla sin protección ni los dejes en un documento accesible para cualquiera.
Guárdalos en un lugar seguro y accesible para ti cuando realmente los necesites.
Y recuerda:
Los códigos de recuperación son tan importantes como una contraseña.
No los compartas con nadie.
¿Qué ocurre si pierdes el teléfono?
Esta es una de las situaciones que debes prever antes de activar 2FA.
Si utilizas una aplicación de autenticación, comprueba qué opciones de copia de seguridad o recuperación ofrece el sistema.
Si utilizas una llave de seguridad, configura una alternativa.
Si dependes de un teléfono para recibir códigos, asegúrate de conocer el procedimiento de recuperación de la cuenta.
La seguridad debe impedir que un atacante entre, pero también debe permitir que tú puedas recuperar legítimamente tu cuenta.
Protege especialmente tu correo electrónico
Si solo vas a empezar por unas pocas cuentas, empieza por el correo electrónico.
El correo suele utilizarse para recuperar contraseñas de otros servicios.
Si alguien obtiene acceso a él, podría intentar restablecer otras cuentas asociadas.
Por eso, una configuración recomendable es:
Contraseña única + segunda capa de seguridad + métodos de recuperación protegidos.
Protege también la cuenta principal de tu teléfono
La cuenta que utilizas para gestionar tu teléfono puede tener acceso a información especialmente importante.
Puede estar relacionada con:
- Copias de seguridad.
- Fotografías.
- Contactos.
- Aplicaciones.
- Documentos.
- Localización.
- Otros dispositivos.
Por eso, no deberías dejarla protegida únicamente con una contraseña reutilizada.
Protege tus cuentas financieras
Las cuentas relacionadas con dinero requieren especial atención.
Activa todas las medidas de seguridad que ofrezca la entidad y utiliza únicamente sus aplicaciones y páginas oficiales.
Además, configura alertas de actividad cuando estén disponibles.
Así podrás detectar operaciones o accesos que no reconozcas con mayor rapidez.
No olvides las redes sociales
Una cuenta de redes sociales comprometida no solo afecta a tus fotografías o mensajes.
Un atacante podría utilizarla para:
- Enviar mensajes a tus contactos.
- Publicar contenido.
- Intentar engañar a otras personas.
- Cambiar información de la cuenta.
- Utilizarla para realizar otros ataques.
Activa la segunda capa y revisa periódicamente las sesiones activas.
Revisa los dispositivos conectados
Activar 2FA no significa que puedas olvidarte de la seguridad de la cuenta.
Comprueba periódicamente qué dispositivos tienen sesiones abiertas.
Busca:
- Móviles antiguos.
- Ordenadores que ya no utilizas.
- Ubicaciones que no reconoces.
- Navegadores desconocidos.
- Sesiones que no recuerdas haber iniciado.
Si encuentras algo sospechoso, cierra esa sesión y revisa la contraseña.
Revisa las aplicaciones autorizadas
Muchas cuentas permiten conectar aplicaciones externas.
Con el tiempo puedes terminar acumulando permisos que ya no necesitas.
Entra en el apartado de seguridad y revisa las aplicaciones autorizadas.
Si encuentras una aplicación que no reconoces o que ya no utilizas, considera revocar su acceso.
Una segunda capa no sustituye a una contraseña segura
Este punto es importante.
Activar 2FA no significa que puedas utilizar una contraseña débil.
La seguridad funciona mejor cuando combinas diferentes medidas.
Una configuración sólida sería:
Contraseña única y robusta
Segundo factor
Dispositivo actualizado y protegido
Revisión de sesiones
Métodos de recuperación seguros
No dependas de una única medida.
Cuidado con los códigos que recibes
Si recibes un código de autenticación que no has solicitado, no lo compartas.
Tampoco introduzcas el código en una página a la que hayas llegado mediante un enlace sospechoso.
Un atacante podría estar intentando iniciar sesión en tu cuenta y necesitar ese código para completar el proceso.
La regla es sencilla:
Un código que recibes para proteger tu cuenta no debes entregárselo a otra persona.
No introduzcas códigos en páginas sospechosas
Imagina que recibes un mensaje:
“Hemos detectado un problema. Introduce el código recibido para verificar tu identidad.”
El mensaje puede parecer legítimo.
Pero si has llegado a esa página desde un correo, SMS o mensaje inesperado, detente.
Accede directamente a la aplicación oficial y comprueba la situación desde allí.
Configura la segunda capa en este orden
Si actualmente no utilizas autenticación adicional, no necesitas hacerlo todo de golpe.
Puedes seguir este orden:
Paso 1: correo electrónico
Protege primero tu cuenta principal de correo.
Paso 2: cuenta principal del teléfono
Activa la protección adicional en la cuenta que gestiona tu dispositivo.
Paso 3: cuentas financieras
Configura todas las medidas disponibles.
Paso 4: almacenamiento en la nube
Protege tus fotografías, documentos y archivos.
Paso 5: redes sociales
Activa 2FA y revisa las sesiones.
Paso 6: resto de servicios
Continúa con las demás cuentas importantes.
Qué método deberías elegir
Como regla general, puedes priorizar los métodos de esta manera:
Passkeys o llaves de seguridad: excelentes opciones cuando están disponibles y bien configuradas.
Aplicaciones de autenticación: opción muy práctica para muchas cuentas.
Notificaciones de aprobación: cómodas, pero debes rechazar cualquier solicitud que no hayas iniciado.
SMS: mejor que utilizar únicamente una contraseña, aunque normalmente no sería mi primera opción para las cuentas más sensibles si existen alternativas más robustas.
No necesitas utilizar el mismo método para absolutamente todas tus cuentas.
Errores frecuentes al activar 2FA
Evita estos errores:
Activar la segunda capa y no guardar los métodos de recuperación.
Compartir códigos con otra persona.
Aprobar notificaciones que no has solicitado.
Dejar un número de teléfono antiguo asociado a la cuenta.
No revisar los dispositivos conectados.
Utilizar la misma contraseña en varias cuentas.
Guardar los códigos de recuperación en un lugar inseguro.
Depender de un único dispositivo o llave sin tener una alternativa.
Una revisión rápida de seguridad
Puedes utilizar esta lista para comprobar tus cuentas:
- Tengo una contraseña diferente para cada cuenta importante.
- He activado una segunda capa de seguridad.
- Mi correo electrónico está especialmente protegido.
- Tengo configurados métodos de recuperación.
- He guardado los códigos de recuperación de forma segura.
- No comparto códigos de autenticación.
- Rechazo solicitudes de inicio de sesión que no reconozco.
- Reviso periódicamente los dispositivos conectados.
- Reviso las aplicaciones con acceso a mi cuenta.
- Mantengo actualizados mis dispositivos.
¿Cada cuenta necesita autenticación en dos pasos?
No todas las cuentas tienen el mismo nivel de importancia.
Si un servicio no contiene información sensible y no permite almacenar datos importantes, puede tener una prioridad menor.
Sin embargo, siempre que un servicio importante ofrezca una segunda capa de seguridad, es recomendable activarla.
Empieza por las cuentas que podrían causar más problemas si alguien consiguiera acceder a ellas.
La seguridad debe ser sencilla de mantener
Una buena configuración de seguridad no debería depender de realizar procedimientos complicados constantemente.
Lo ideal es establecer un sistema que funcione prácticamente de manera automática:
Contraseñas únicas gestionadas mediante un gestor
→ segunda capa de autenticación
→ códigos de recuperación guardados de forma segura
→ revisión ocasional de dispositivos y sesiones
Este sistema reduce considerablemente la posibilidad de que un único error comprometa todas tus cuentas.
Conclusión
Proteger una cuenta únicamente con una contraseña significa depender de una sola barrera.
La autenticación en dos pasos añade una segunda capa que puede impedir el acceso incluso cuando alguien consigue conocer tu contraseña.
No todos los métodos ofrecen exactamente la misma protección, por lo que conviene priorizar opciones como passkeys, llaves de seguridad o aplicaciones de autenticación cuando estén disponibles y sean adecuadas para tus necesidades.
Pero activar la función no es suficiente. También debes guardar correctamente los métodos de recuperación, proteger los códigos, revisar las sesiones activas y desconfiar de cualquier solicitud de autenticación que no hayas iniciado.
La idea fundamental es sencilla:
Tu contraseña no debería ser la última línea de defensa de tus cuentas.
Añadir una segunda capa de seguridad convierte esa única barrera en un sistema mucho más resistente y te proporciona una protección adicional frente a robos de contraseñas, phishing y otros intentos de acceso no autorizado.